Falha crítica no plugin Post SMTP expõe mais de 200 mil sites WordPress (CVE‑2025‑24000)
Uma vulnerabilidade grave (CVE‑2025‑24000, CVSS 8.8) foi identificada no plugin Post SMTP, amplamente utilizado em sites WordPress. A falha permite que usuários com baixa permissão acessem indevidamente logs de e-mail via API REST, podendo obter links de redefinição de senha e assumir o controle total do site afetado.
Mais de 200 mil sites
seguem expostos, mesmo após a liberação da atualização que corrige o problema.
Entendendo o risco
O problema ocorre porque o plugin não faz a validação adequada de permissões na API de logs. Com isso, qualquer usuário autenticado com permissão mínima consegue:
• Acessar registros completos de e-mails;
• Obter links de redefinição de senha;
• Tomar o controle da conta de administrador;
• Instalar plugins maliciosos ou implantar backdoors no site.
Como se proteger
1. Atualize o plugin imediatamente
A versão corrigida é a 3.3.0, lançada em 11 de junho de 2025. Qualquer versão anterior permanece vulnerável.
2. Bloqueie o endpoint de logs temporariamente
Se a atualização não for possível de imediato, é possível mitigar bloqueando o endpoint vulnerável (versão para Apache):
RewriteRule "^/wp-json/post-smtp/v1/log/.*" "-" [F,L]
3. Audite usuários e plugins
Verifique se houve criação de usuários com privilégios indevidos ou instalação de plugins desconhecidos.
4. Revogue tokens e acessos antigos
Para evitar persistência do atacante, remova tokens e credenciais antigas.
Como a Simbiox pode ajudar
A Simbiox
oferece serviços especializados para garantir a segurança do seu WordPress:
• Diagnóstico de vulnerabilidades e atualização assistida
• Criação de regras de mitigação e hardening
• Sustentação contínua do ambiente WordPress
• Hospedagem gerenciada com monitoramento ativo
Se você precisa de suporte técnico confiável para proteger seu site, fale com a gente.

Como a Simbiox migrou mais de 3 milhões de GB de dados de uma das maiores seguradoras do país para a Oracle Cloud e simplificou sua arquitetura.
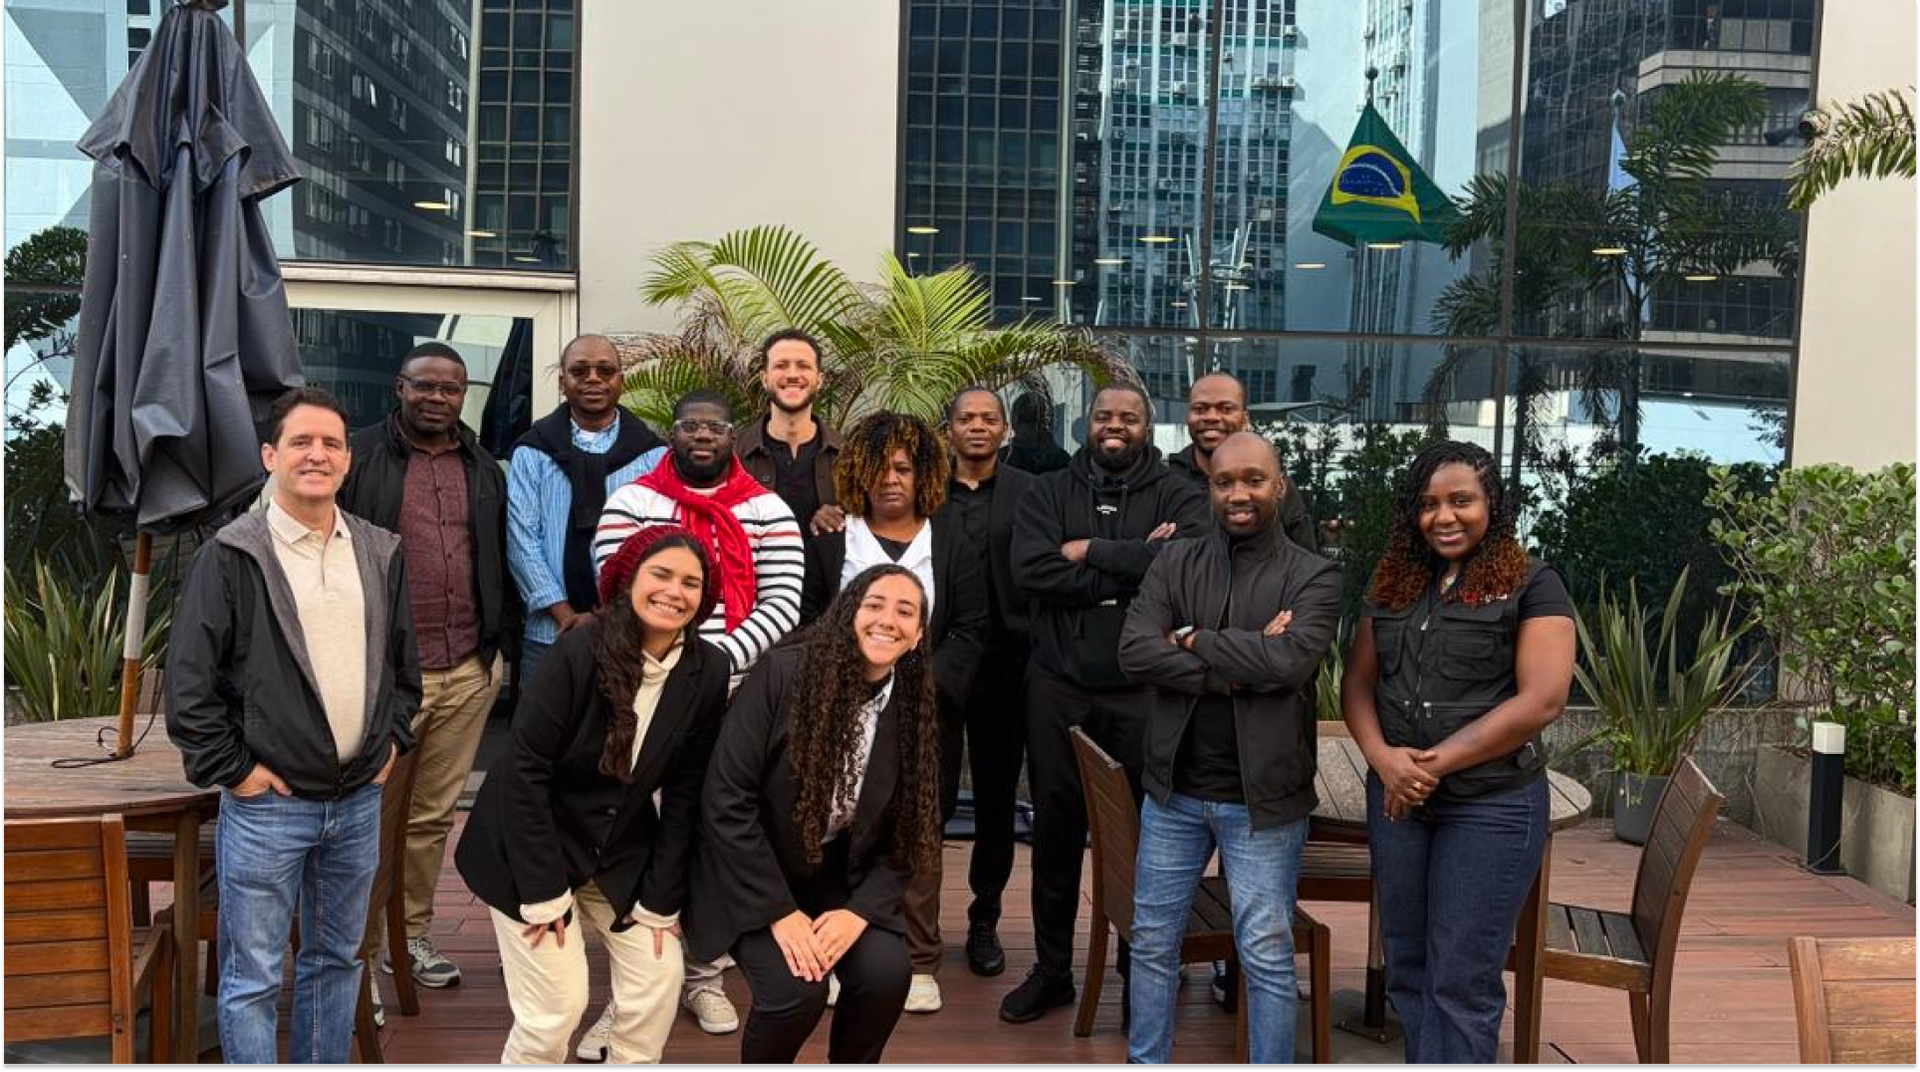
A Simbiox criou para o Governo de Angola uma plataforma que centraliza a gestão e a monitoria dos subprojetos do Projeto Njila, financiado pelo Banco Mundial.
A Simbiox conquistou as Expertises Oracle Cloud Platform e OCI Multicloud, que ampliam sua atuação em migração, governança e otimização de ambientes Oracle.

Reportagem do Valor sobre a adoção de cloud no Brasil, com o caso do Governo de Angola, que monitora mais de 500 projetos em 15 províncias.
Conheça a nova era da Simbiox e a expressão mais clara do que somos: uma consultoria de tecnologia que faz sentido para o negócio dos clientes.
OCI é a plataforma de nuvem pública da Oracle. Veja para que serve, como funciona uma migração e os resultados que a Simbiox já entregou em projetos Oracle.