O que é Microsoft Intune? Entenda como funciona e quais são os benefícios para empresas
 Jonas Buriti
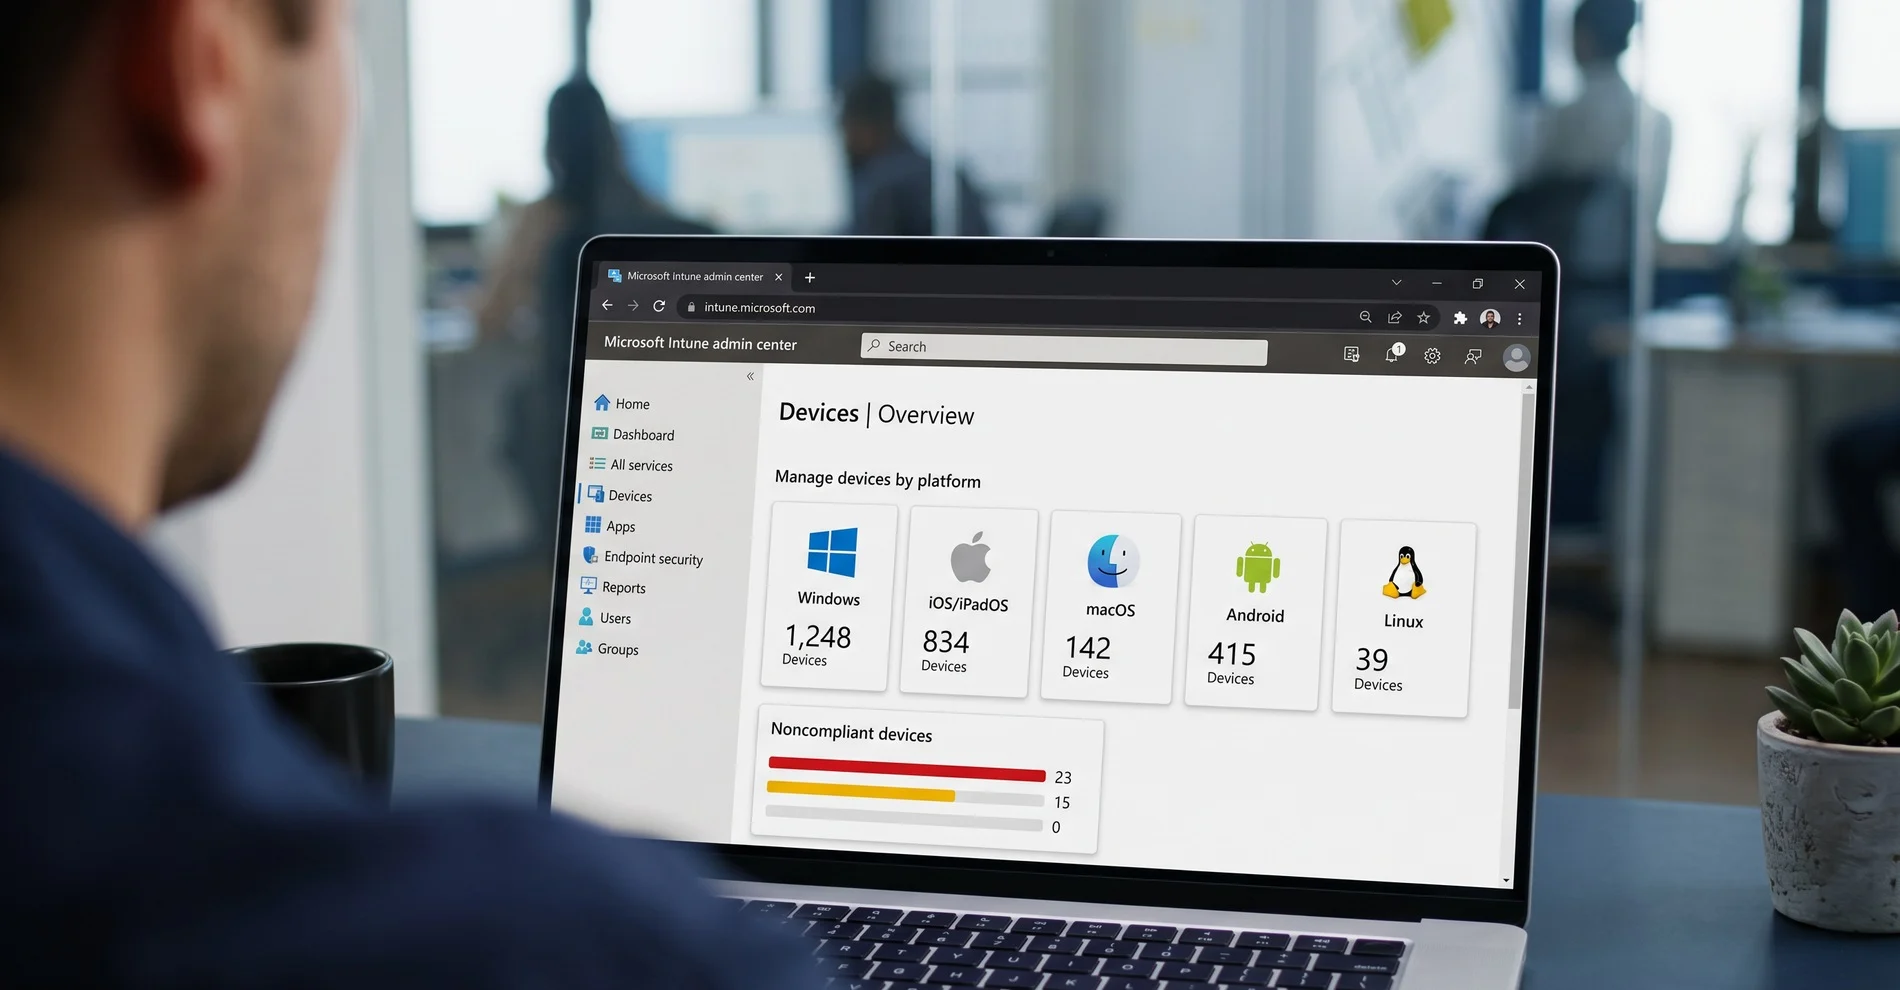
O uso de notebooks, celulares e tablets no ambiente corporativo trouxe mais mobilidade para os profissionais, mas também aumentou os desafios relacionados à segurança da informação. Afinal, como garantir que os dispositivos utilizados pelos colaboradores estejam protegidos e configurados conforme as políticas da empresa?
O Microsoft Intune é uma solução de gerenciamento de dispositivos e aplicativos que permite às organizações administrar equipamentos, aplicar políticas de segurança e proteger informações corporativas, inclusive em ambientes de trabalho remoto ou híbrido.
Integrado ao ecossistema Microsoft, o Intune ajuda as equipes de TI a controlar configurações, acompanhar a conformidade dos dispositivos e gerenciar o acesso aos recursos empresariais.
Neste artigo preparado pela Simbiox, você vai entender o que é Microsoft Intune, como funciona, quais são suas principais funcionalidades e por que sua implementação contribui para a segurança e a produtividade das empresas.
O que é Microsoft Intune?
O Microsoft Intune é uma plataforma de gerenciamento de endpoints baseada em nuvem, desenvolvida pela Microsoft para administrar dispositivos e aplicativos utilizados no ambiente corporativo.
A solução permite que equipes de tecnologia configurem políticas, distribuam aplicativos, monitorem dispositivos e estabeleçam requisitos de segurança a partir de um ambiente centralizado.
Na prática, o Intune pode ser utilizado para gerenciar computadores, notebooks, smartphones e tablets de uma organização, incluindo dispositivos corporativos e, em determinados cenários, equipamentos pessoais autorizados para o trabalho.
A plataforma reúne recursos de Mobile Device Management (MDM) e Mobile Application Management (MAM), duas abordagens importantes para a gestão de dispositivos e a proteção de informações empresariais.
Com essas funcionalidades, a empresa consegue estabelecer regras de utilização, proteger dados corporativos e reduzir a necessidade de configurações manuais em cada equipamento.
Para organizações que desejam adotar a tecnologia, a consultoria e implantação em Microsoft Intune da Simbiox pode apoiar o planejamento, a configuração e a gestão do ambiente.
Como funciona o Microsoft Intune?
O Microsoft Intune funciona por meio de uma plataforma em nuvem que permite administrar dispositivos, aplicativos e políticas de segurança de maneira centralizada.
A equipe de TI define as configurações e os requisitos que devem ser aplicados aos equipamentos utilizados pelos colaboradores.
Quando um dispositivo é registrado ou gerenciado pela plataforma, ele pode receber configurações, aplicativos e políticas de conformidade conforme seu sistema operacional e o modelo de gerenciamento adotado.
Por exemplo, uma empresa pode determinar que os notebooks corporativos precisam utilizar criptografia, bloqueio de tela e versões atualizadas do sistema operacional.
O Intune permite configurar e acompanhar esses requisitos, ajudando a identificar equipamentos que não atendem às políticas estabelecidas.
A solução também trabalha em conjunto com o Microsoft Entra ID para apoiar decisões de acesso aos recursos corporativos. Dessa forma, a organização consegue combinar informações sobre usuários, dispositivos e requisitos de segurança para fortalecer a proteção do ambiente digital.
Quais dispositivos podem ser gerenciados pelo Microsoft Intune?
O Microsoft Intune oferece suporte a diferentes sistemas operacionais, embora os recursos disponíveis variem conforme a plataforma e o tipo de gerenciamento. Entre os principais ambientes estão:
- Windows: gerenciamento de computadores e notebooks corporativos.
- macOS: administração de dispositivos Apple utilizados no trabalho.
- iOS e iPadOS: gerenciamento de iPhones e iPads.
- Android: administração de smartphones e tablets compatíveis.
- Outros cenários específicos: gerenciamento de determinados dispositivos especializados, conforme os recursos e as condições de suporte da Microsoft.
Essa variedade permite que empresas com equipamentos de diferentes fabricantes estabeleçam políticas de segurança e administração mais consistentes.
Entretanto, nem todas as funcionalidades estão disponíveis da mesma maneira em todos os sistemas operacionais. Por isso, o planejamento deve considerar os equipamentos utilizados pela organização.
Quais são as principais funcionalidades do Microsoft Intune?
Gerenciamento centralizado de dispositivos
Uma das principais funcionalidades é a possibilidade de administrar equipamentos a partir de um console centralizado.
Com isso, profissionais de TI podem acompanhar informações sobre dispositivos registrados, aplicar configurações e verificar se determinados requisitos estão sendo atendidos.
Essa centralização facilita a gestão de empresas com colaboradores distribuídos entre escritórios, filiais e ambientes remotos.
Aplicação de políticas de segurança
O Intune permite estabelecer requisitos de segurança para os dispositivos corporativos.
Entre as possibilidades estão políticas de senha, criptografia, configurações de proteção e requisitos mínimos de sistema operacional.
Essas medidas ajudam a padronizar os equipamentos e reduzir riscos associados a configurações inadequadas.
Distribuição e gerenciamento de aplicativos
Outra funcionalidade importante é o gerenciamento de aplicativos utilizados pelos colaboradores.
A equipe de TI disponibiliza aplicativos, define instalações obrigatórias e administra determinadas configurações.
Deste modo, facilita a preparação de novos equipamentos e ajuda a manter ferramentas de trabalho disponíveis para os usuários.
Monitoramento de conformidade
O Microsoft Intune permite configurar políticas de conformidade para verificar se os dispositivos atendem a requisitos definidos pela organização.
Um equipamento pode ser considerado não conforme quando deixa de cumprir uma regra, como determinada exigência de segurança.
Essas informações podem ser utilizadas em conjunto com políticas de acesso para reforçar a proteção dos recursos empresariais.
Gerenciamento remoto
A plataforma também oferece recursos para executar determinadas ações administrativas remotamente.
Dependendo do dispositivo e do modelo de gerenciamento, é possível sincronizar políticas, bloquear equipamentos ou realizar ações de limpeza de dados.
Em situações de perda ou roubo, esses recursos ajudam a reduzir a exposição de informações corporativas.
Qual é a diferença entre MDM e MAM no Microsoft Intune?
O Microsoft Intune utiliza duas abordagens importantes de gerenciamento: MDM e MAM.
O MDM (Mobile Device Management) é voltado ao gerenciamento do dispositivo. Ele permite administrar configurações, aplicar políticas e acompanhar requisitos de segurança do equipamento.
Enquanto isso, o MAM (Mobile Application Management) concentra-se na proteção e na administração dos aplicativos e dos dados corporativos utilizados por eles.
Essa distinção é importante porque nem todas as empresas precisam gerenciar integralmente os equipamentos pessoais dos colaboradores.
Em determinados cenários, as políticas de proteção de aplicativos podem ser aplicadas sem que o dispositivo pessoal seja inscrito no gerenciamento completo.
Por exemplo, uma organização pode estabelecer restrições para impedir que informações corporativas de aplicativos compatíveis sejam copiadas para aplicativos pessoais não autorizados.
Assim, é possível equilibrar a proteção dos dados empresariais com a privacidade dos usuários.
Como o Microsoft Intune ajuda na segurança da informação?
A segurança é um dos principais motivos para a adoção do Microsoft Intune.
Com o aumento do trabalho remoto e da utilização de dispositivos móveis, as empresas precisam proteger informações que podem ser acessadas fora de suas redes internas.
O Intune contribui para essa proteção ao permitir a configuração de políticas de segurança e o acompanhamento dos equipamentos utilizados.
Proteção contra acesso não autorizado
Ao trabalhar com o Microsoft Entra ID e políticas de Acesso Condicional, o Intune forneceça informações de conformidade dos dispositivos para decisões de acesso.
Uma organização pode, por exemplo, exigir que determinados recursos sejam acessados apenas por dispositivos considerados conformes.
Deste modo, reduz a exposição associada a equipamentos que não atendem aos requisitos estabelecidos.
Proteção de dados corporativos
As políticas de proteção de aplicativos ajudam a controlar como as informações empresariais são utilizadas em aplicativos compatíveis.
Dependendo das configurações, a empresa pode restringir a transferência de dados entre aplicativos corporativos e pessoais.
Essas medidas são importantes para organizações que utilizam smartphones pessoais para acessar e-mails e documentos de trabalho.
Resposta à perda ou ao roubo de dispositivos
Quando um equipamento é perdido ou roubado, a equipe de TI precisa agir rapidamente. O Intune disponibiliza ações remotas que podem auxiliar na proteção das informações, incluindo a remoção de dados corporativos em cenários compatíveis.
A disponibilidade e o resultado dessas ações dependem das características do dispositivo, da conectividade e do tipo de gerenciamento configurado.
Como funciona o Microsoft Intune para trabalho remoto e BYOD?
O modelo BYOD (Bring Your Own Device) permite que colaboradores utilizem dispositivos pessoais para atividades profissionais. Embora ofereça flexibilidade, essa prática exige atenção à separação entre informações pessoais e corporativas.
O Microsoft Intune permite adotar diferentes estratégias de gerenciamento conforme as necessidades da empresa.
Em alguns cenários, a organização pode utilizar políticas de proteção de aplicativos para administrar os dados corporativos sem assumir o gerenciamento completo do equipamento pessoal.
Em outros, pode ser necessário registrar o dispositivo e aplicar políticas mais abrangentes. O objetivo é certificar que os colaboradores tenham acesso às ferramentas necessárias, respeitando os requisitos de segurança definidos pela organização.
Para empresas com equipes híbridas ou remotas, essa flexibilidade pode facilitar a administração dos ambientes de trabalho.
Como o Microsoft Intune se integra ao Microsoft 365?
Uma das vantagens do Microsoft Intune é sua integração com soluções utilizadas diariamente pelas empresas.
O Microsoft 365 reúne ferramentas como Outlook, Teams, Word, Excel, PowerPoint e SharePoint, que permitem criar documentos, compartilhar informações e colaborar em projetos.
O Intune complementa esse ambiente ao oferecer recursos de gerenciamento de dispositivos e proteção de aplicativos.
O que muitas empresas desconhecem é que o Microsoft Intune já pode estar incluído nas licenças Microsoft 365 contratadas. Planos como Microsoft 365 Business Premium e Microsoft 365 E3 e E5 incluem recursos do Intune, permitindo que organizações utilizem funcionalidades de gerenciamento e segurança sem necessariamente contratar uma licença adicional.
Por isso, antes de investir em uma nova solução, vale verificar quais recursos estão disponíveis no plano Microsoft já utilizado pela empresa. Essa análise pode revelar funcionalidades que estão sendo pagas, mas permanecem inexploradas pela equipe de TI.
Por exemplo, uma empresa pode estabelecer políticas para o acesso a e-mails corporativos e documentos armazenados no SharePoint.
Com as configurações apropriadas, é possível combinar proteção de aplicativos, conformidade de dispositivos e regras de acesso.
Desse modo, o Intune contribui para uma experiência de trabalho mais organizada, sem deixar a segurança exclusivamente sob responsabilidade dos usuários.
Empresas que desejam estruturar esse ecossistema também podem avaliar as soluções de licenciamento Microsoft, Azure e Keepit, considerando as necessidades de infraestrutura, colaboração e proteção de informações.
Quais são os benefícios do Microsoft Intune para empresas?
A implementação do Microsoft Intune pode oferecer benefícios para organizações de diferentes portes. Entre os principais estão a padronização dos dispositivos, a melhoria da segurança e a redução de atividades administrativas repetitivas.
| Benefício | Como o Intune contribui |
| Segurança | Aplicação de políticas e acompanhamento da conformidade |
| Produtividade | Distribuição de aplicativos e configurações corporativas |
| Gestão remota | Administração de dispositivos sem depender de acesso físico |
| Padronização | Configurações consistentes entre equipamentos |
| Mobilidade | Suporte a diferentes dispositivos e modelos de trabalho |
| Controle de acesso | Integração com políticas do Microsoft Entra ID |
Outro benefício é a possibilidade de melhorar a experiência dos colaboradores.
Quando os equipamentos são preparados de maneira padronizada, a equipe pode reduzir o tempo dedicado a configurações e solicitações recorrentes.
Como implementar o Microsoft Intune na empresa?
A implementação do Microsoft Intune deve começar com uma avaliação do ambiente tecnológico, das licenças disponíveis e das necessidades de segurança da organização. Um planejamento adequado ajuda a evitar incompatibilidades, reduzir custos desnecessários e garantir que a solução seja utilizada de forma eficiente.
1. Faça um diagnóstico dos dispositivos
Identifique quantos equipamentos são utilizados, quais sistemas operacionais estão presentes e como os colaboradores acessam os recursos corporativos.
Também é preciso diferenciar dispositivos próprios da empresa e equipamentos pessoais, especialmente em organizações que adotam políticas de BYOD (Bring Your Own Device).
2. Verifique o licenciamento e os pré-requisitos
Antes de definir as políticas de gerenciamento, verifique quais licenças Microsoft a empresa já possui e quais funcionalidades do Intune estão disponíveis.
Alguns planos Microsoft 365 já incluem recursos do Intune, o que pode permitir aproveitar investimentos existentes sem a necessidade de contratar novas licenças.
Também é importante avaliar os pré-requisitos técnicos, como versões dos sistemas operacionais, configurações de identidade, permissões administrativas e compatibilidade dos dispositivos.
3. Defina as políticas de segurança
Estabeleça requisitos de conformidade, proteção de aplicativos e regras de gerenciamento de acordo com o perfil dos usuários.
As políticas devem considerar os riscos e as necessidades operacionais de cada departamento, além de diferenciar dispositivos corporativos e pessoais.
4. Realize testes antes da implantação
Antes de implementar o Microsoft Intune em toda a organização, selecione um grupo piloto de usuários e dispositivos para validar as configurações.
Essa etapa permite identificar possíveis incompatibilidades, avaliar o impacto das políticas de segurança e realizar ajustes antes de ampliar o gerenciamento para os demais colaboradores.
5. Implemente gradualmente e monitore os resultados
Após a validação dos testes, amplie a implantação de forma gradual, acompanhando a conformidade dos dispositivos e o funcionamento das políticas estabelecidas.
O monitoramento contínuo ajuda a identificar problemas, ajustar configurações e manter o ambiente alinhado às necessidades de segurança da empresa.
6. Capacite os profissionais
A equipe de TI precisa compreender como administrar políticas, acompanhar dispositivos e responder a incidentes.
Os colaboradores também devem receber orientações sobre o uso adequado dos equipamentos e aplicativos corporativos.
Como a Simbiox pode ajudar na implementação do Microsoft Intune?
Embora o Microsoft Intune permita centralizar o gerenciamento de dispositivos e aplicativos, sua implementação exige planejamento, conhecimento técnico e atenção às configurações de segurança.
Muitas empresas já possuem uma equipe interna de TI, mas nem sempre esses profissionais conseguem dedicar tempo suficiente à implantação de novas soluções. Como resultado, projetos podem se estender por meses, competir com demandas operacionais e gerar custos adicionais.
É nesse cenário que a Simbiox Tech Consulting, Microsoft Solutions Partner, atua como parceira estratégica das equipes de tecnologia, oferecendo consultoria e implantação em Microsoft Intune para acelerar projetos e reduzir riscos.
Em vez de substituir a TI interna, a Simbiox trabalha em conjunto com os profissionais da empresa, contribuindo com experiência técnica, metodologias de implementação e transferência de conhecimento.
Entre os principais benefícios da consultoria especializada, destacam-se:
- Implantação mais rápida: o apoio de especialistas permite estruturar o projeto e reduzir atrasos causados pelo acúmulo de demandas da equipe interna.
- Menos riscos operacionais: configurações inadequadas podem bloquear acessos e comprometer a produtividade. Por isso, a implantação inclui planejamento, testes com grupos piloto e validação das políticas antes da expansão.
- Melhor aproveitamento das licenças Microsoft: a análise do licenciamento permite identificar funcionalidades do Intune já disponíveis nos planos contratados e evitar investimentos desnecessários.
- Redução de custos indiretos: uma implementação planejada ajuda a diminuir retrabalho, incidentes, horas dedicadas à resolução de problemas e a manutenção desnecessária de ferramentas paralelas.
- Segurança e governança: políticas documentadas e alinhadas às boas práticas de mercado facilitam a gestão dos dispositivos, apoiam auditorias e contribuem para iniciativas de adequação à LGPD.
- Autonomia para a equipe interna: documentação, treinamento e transferência de conhecimento permitem que os profissionais de TI continuem administrando o ambiente após a conclusão do projeto.
Como funciona a consultoria e implantação da Simbiox?
O serviço pode contemplar diferentes etapas, conforme as necessidades e a estrutura tecnológica de cada organização:
- Diagnóstico do ambiente: levantamento dos dispositivos, sistemas operacionais, licenças Microsoft e necessidades de segurança.
- Planejamento da implantação: definição do escopo, dos requisitos técnicos, das políticas e do cronograma.
- Configuração e integração: preparação do ambiente Microsoft Intune e implementação das políticas de gerenciamento e proteção.
- Testes e validação: implantação piloto para identificar incompatibilidades e corrigir problemas antes da expansão.
- Implantação gradual: aplicação das configurações aos demais dispositivos e usuários, com acompanhamento técnico.
- Documentação e treinamento: orientação da equipe interna para administrar as políticas e manter o ambiente atualizado.
Além da implantação, a Simbiox oferece serviços de suporte e sustentação, auxiliando as organizações na evolução contínua de seus ambientes tecnológicos.
Sua empresa já possui Microsoft Intune, mas ainda não utiliza todos os recursos disponíveis?
A Simbiox oferece um diagnóstico gratuito para ajudar sua organização a identificar oportunidades de melhoria e entender os próximos passos para implementar ou aprimorar o gerenciamento de dispositivos.